Domain lfce.de kaufen?
Wir ziehen mit dem Projekt
lfce.de um.
Sind Sie am Kauf der Domain
lfce.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lfce.de kaufen?
Wo ist der Mittelrhein?
Der Mittelrhein ist ein Abschnitt des Rheins, der sich zwischen den Städten Bingen und Bonn in Deutschland erstreckt. Er ist bekannt für seine malerischen Weinberge, mittelalterlichen Burgen und charmanten Städte entlang des Flusses. Der Mittelrhein ist auch Teil des UNESCO-Welterbes Oberes Mittelrheintal, das für seine kulturelle Bedeutung und landschaftliche Schönheit ausgezeichnet wurde. Viele Touristen besuchen die Region, um die historischen Sehenswürdigkeiten, die Weinprobe und die malerische Landschaft zu genießen. Insgesamt ist der Mittelrhein ein beliebtes Reiseziel für Naturliebhaber und Kulturfans gleichermaßen. **
Wo fängt der Mittelrhein an?
Der Mittelrhein beginnt offiziell in Bingen am Rhein, wo der Fluss eine markante Biegung macht und von Westen nach Norden fließt. Diese Stelle wird oft als "Rheinknie" bezeichnet. Hier beginnt auch das UNESCO-Welterbe Oberes Mittelrheintal, das für seine malerischen Weinberge, Burgen und Schlösser bekannt ist. Der Mittelrhein erstreckt sich dann weiter bis nach Bonn, wo er in den Niederrhein übergeht. Insgesamt umfasst der Mittelrhein eine Strecke von etwa 185 Kilometern. **

Ähnliche Suchbegriffe für Mittelrhein
Top-Angebote
Produkte zum Begriff Mittelrhein:
-
Wolf Ethernet-Schnittstellenmodul ISM8I Open SourceWolf Ethernet-Schnittstellenmodul ISM8I Open Source Schnittstellenmodul mit offengelegtem TCP/IP-Protokoll zur systemunabhängigen Einbindung von Wolf-Heiz- und Lüftungsgeräten. Fabrikat: Wolf GmbH Artikel-Nummer: 2745831212,24 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wer überprüft zum Beispiel Open-Source-Projekte wie Linux?
Open-Source-Projekte wie Linux werden von einer Vielzahl von Personen und Organisationen überprüft. Dies umfasst Entwickler, die den Code überprüfen und Fehler beheben, sowie Benutzer, die Fehler melden und Verbesserungsvorschläge einreichen. Darüber hinaus gibt es auch spezialisierte Organisationen wie die Linux Foundation, die die Sicherheit und Qualität von Open-Source-Projekten überwachen und Zertifizierungen für bestimmte Projekte anbieten. **
-
Warum sind so viele Open-Source-Linux-Projektseiten so hässlich und unübersichtlich?
Es gibt mehrere Gründe, warum Open-Source-Linux-Projektseiten manchmal als hässlich oder unübersichtlich empfunden werden können. Erstens haben viele Open-Source-Projekte begrenzte Ressourcen und möglicherweise nicht die Mittel, um in ein ansprechendes Design zu investieren. Zweitens liegt der Fokus bei Open-Source-Projekten oft auf der Funktionalität und dem Code, nicht unbedingt auf dem Design der Website. Schließlich kann die Vielfalt der Entwickler und Beiträger zu unterschiedlichen Designvorlieben und -entscheidungen führen, was zu einer gewissen Uneinheitlichkeit führen kann. **
-
Wie lange bekommt man bei einer roten Karte in der C-Jugend im Mittelrhein eine Sperre?
Die Dauer der Sperre bei einer roten Karte in der C-Jugend im Mittelrhein hängt von verschiedenen Faktoren ab, wie zum Beispiel der Schwere des Vergehens und den individuellen Umständen. In der Regel kann man jedoch von einer Sperre von ein bis drei Spielen ausgehen. Es ist wichtig, sich bei den zuständigen Verbänden oder Vereinen über die genauen Bestimmungen zu informieren. **
-
Was sind die Vorteile von Open-Source-Software wie Linux im Vergleich zu proprietärer Software?
Die Vorteile von Open-Source-Software wie Linux im Vergleich zu proprietärer Software sind: Kostenersparnis durch fehlende Lizenzgebühren, Flexibilität und Anpassungsmöglichkeiten durch den offenen Quellcode und Sicherheit durch die transparente Entwicklung und Überprüfung des Codes durch die Community. **

Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
Top-Angebote
Produkte zum Begriff Mittelrhein:
-
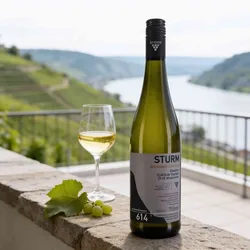
Sturm Riesling Steinbruch Reserve Spätlese trocken 2018 - Weißwein trocken - Mittelrhein, DeutschlandGlasklar und zupackend. Der Riesling Steinbruch Reserve Spätlese trocken vom Weingut Sturm ist ein echter Spitzenwein, der die kraftvolle Eleganz des Mittelrheins in die Flasche bannt. Seine Reben wachsen in den charakteristischen Steillagen direkt am Ufer, verwurzelt in mineralischen Schieferverwitterungsböden, die dem Wein seine unverwechselbare Prägung verleihen. Nach einer strengen und aufwändigen Handlese werden die Trauben sanft gepresst. Die spontane Vergärung bewahrt die pure Frucht, bevor der Wein zur Reife kommt – teilweise im großen Holzfass, überwiegend aber im Edelstahltank. So bleibt die Frische lebendig und die Aromen entfalten sich klar und unverfälscht. In der Nase öffnet sich ein faszinierendes Bukett: saftige Äpfel, frische Grapefruit und zarter Pfirsich verbinden sich mit den Noten von Zitronenmelisse, Efeu, Ginster und dem Hauch weißer Blüten. Am Gaumen ist er dann knackig und finessenreich. Ein feines Spiel aus reifer Frucht und deutlichem Mineralität führt zu einer zupackenden, eleganten Struktur. Der Abgang ist von beeindruckender Länge und hinterlässt einen unvergesslichen Nachhall. Dieser Riesling, aus ökologisch-biologischem Anbau (DE-ÖKO-006), ist mit einem Edel-Schraubverschluss versehen, der seine lebendige Frische zuverlässig bewahrt. Ein trockener Weingenuss von großer Tiefe und Persönlichkeit. Rebsorte: Riesling. Region: Mittelrhein, Deutschland. Jahrgang: 2018. Alkoholgehalt: 13% vol. Geschmack: trocken. Bio (DE-ÖKO-006). Passt zu: Asiatische Gerichte,Fisch. Empfohlen für: Sommerweine,Terrassenweine.22,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wolf Ethernet-Schnittstellenmodul ISM8I Open SourceWolf Ethernet-Schnittstellenmodul ISM8I Open Source Schnittstellenmodul mit offengelegtem TCP/IP-Protokoll zur systemunabhängigen Einbindung von Wolf-Heiz- und Lüftungsgeräten. Fabrikat: Wolf GmbH Artikel-Nummer: 2745831212,24 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo ist der Mittelrhein?
Der Mittelrhein ist ein Abschnitt des Rheins, der sich zwischen den Städten Bingen und Bonn in Deutschland erstreckt. Er ist bekannt für seine malerischen Weinberge, mittelalterlichen Burgen und charmanten Städte entlang des Flusses. Der Mittelrhein ist auch Teil des UNESCO-Welterbes Oberes Mittelrheintal, das für seine kulturelle Bedeutung und landschaftliche Schönheit ausgezeichnet wurde. Viele Touristen besuchen die Region, um die historischen Sehenswürdigkeiten, die Weinprobe und die malerische Landschaft zu genießen. Insgesamt ist der Mittelrhein ein beliebtes Reiseziel für Naturliebhaber und Kulturfans gleichermaßen. **
-
Wo fängt der Mittelrhein an?
Der Mittelrhein beginnt offiziell in Bingen am Rhein, wo der Fluss eine markante Biegung macht und von Westen nach Norden fließt. Diese Stelle wird oft als "Rheinknie" bezeichnet. Hier beginnt auch das UNESCO-Welterbe Oberes Mittelrheintal, das für seine malerischen Weinberge, Burgen und Schlösser bekannt ist. Der Mittelrhein erstreckt sich dann weiter bis nach Bonn, wo er in den Niederrhein übergeht. Insgesamt umfasst der Mittelrhein eine Strecke von etwa 185 Kilometern. **
-
Wer überprüft zum Beispiel Open-Source-Projekte wie Linux?
Open-Source-Projekte wie Linux werden von einer Vielzahl von Personen und Organisationen überprüft. Dies umfasst Entwickler, die den Code überprüfen und Fehler beheben, sowie Benutzer, die Fehler melden und Verbesserungsvorschläge einreichen. Darüber hinaus gibt es auch spezialisierte Organisationen wie die Linux Foundation, die die Sicherheit und Qualität von Open-Source-Projekten überwachen und Zertifizierungen für bestimmte Projekte anbieten. **
-
Warum sind so viele Open-Source-Linux-Projektseiten so hässlich und unübersichtlich?
Es gibt mehrere Gründe, warum Open-Source-Linux-Projektseiten manchmal als hässlich oder unübersichtlich empfunden werden können. Erstens haben viele Open-Source-Projekte begrenzte Ressourcen und möglicherweise nicht die Mittel, um in ein ansprechendes Design zu investieren. Zweitens liegt der Fokus bei Open-Source-Projekten oft auf der Funktionalität und dem Code, nicht unbedingt auf dem Design der Website. Schließlich kann die Vielfalt der Entwickler und Beiträger zu unterschiedlichen Designvorlieben und -entscheidungen führen, was zu einer gewissen Uneinheitlichkeit führen kann. **
Ähnliche Suchbegriffe für Mittelrhein
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lange bekommt man bei einer roten Karte in der C-Jugend im Mittelrhein eine Sperre?
Die Dauer der Sperre bei einer roten Karte in der C-Jugend im Mittelrhein hängt von verschiedenen Faktoren ab, wie zum Beispiel der Schwere des Vergehens und den individuellen Umständen. In der Regel kann man jedoch von einer Sperre von ein bis drei Spielen ausgehen. Es ist wichtig, sich bei den zuständigen Verbänden oder Vereinen über die genauen Bestimmungen zu informieren. **
-
Was sind die Vorteile von Open-Source-Software wie Linux im Vergleich zu proprietärer Software?
Die Vorteile von Open-Source-Software wie Linux im Vergleich zu proprietärer Software sind: Kostenersparnis durch fehlende Lizenzgebühren, Flexibilität und Anpassungsmöglichkeiten durch den offenen Quellcode und Sicherheit durch die transparente Entwicklung und Überprüfung des Codes durch die Community. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.