Domain lfce.de kaufen?
Wir ziehen mit dem Projekt
lfce.de um.
Sind Sie am Kauf der Domain
lfce.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lfce.de kaufen?
Was ist aPTT wert?
aPTT steht für aktivierten partiellen Thromboplastinzeit und ist ein Labortest, der die Blutgerinnungsfähigkeit misst. Der aPTT-Wert gibt an, wie lange es dauert, bis sich ein Blutgerinnsel bildet, wenn bestimmte Gerinnungsfaktoren aktiviert werden. Ein normaler aPTT-Wert liegt in der Regel zwischen 30 und 40 Sekunden. Abweichungen von diesem Bereich können auf verschiedene Erkrankungen oder Medikamente hinweisen, die die Blutgerinnung beeinflussen. Es ist wichtig, den aPTT-Wert regelmäßig zu überwachen, um die Blutgerinnungsfähigkeit zu beurteilen und die Behandlung entsprechend anzupassen. **
Was ist der aPTT wert?
Der aPTT (aktivierte partielle Thromboplastinzeit) ist ein Labortest, der die Zeit misst, die das Blut braucht, um zu gerinnen. Ein normaler aPTT-Wert liegt in der Regel zwischen 25 und 35 Sekunden. Ein verlängerter aPTT-Wert kann auf verschiedene medizinische Probleme hinweisen, wie z.B. Blutgerinnungsstörungen, Lebererkrankungen oder die Einnahme von bestimmten Medikamenten. Es ist wichtig, den aPTT-Wert regelmäßig zu überwachen, um die Blutgerinnungsfähigkeit des Patienten zu beurteilen und die Behandlung entsprechend anzupassen. Daher ist die Frage nach dem aktuellen aPTT-Wert von großer Bedeutung für die medizinische Betreuung des Patienten. **
Ähnliche Suchbegriffe für APTT
Top-Angebote
Produkte zum Begriff APTT:
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wer überprüft zum Beispiel Open-Source-Projekte wie Linux?
Open-Source-Projekte wie Linux werden von einer Vielzahl von Personen und Organisationen überprüft. Dies umfasst Entwickler, die den Code überprüfen und Fehler beheben, sowie Benutzer, die Fehler melden und Verbesserungsvorschläge einreichen. Darüber hinaus gibt es auch spezialisierte Organisationen wie die Linux Foundation, die die Sicherheit und Qualität von Open-Source-Projekten überwachen und Zertifizierungen für bestimmte Projekte anbieten. **
-
Warum sind so viele Open-Source-Linux-Projektseiten so hässlich und unübersichtlich?
Es gibt mehrere Gründe, warum Open-Source-Linux-Projektseiten manchmal als hässlich oder unübersichtlich empfunden werden können. Erstens haben viele Open-Source-Projekte begrenzte Ressourcen und möglicherweise nicht die Mittel, um in ein ansprechendes Design zu investieren. Zweitens liegt der Fokus bei Open-Source-Projekten oft auf der Funktionalität und dem Code, nicht unbedingt auf dem Design der Website. Schließlich kann die Vielfalt der Entwickler und Beiträger zu unterschiedlichen Designvorlieben und -entscheidungen führen, was zu einer gewissen Uneinheitlichkeit führen kann. **
-
Was sind die Vorteile von Open-Source-Software wie Linux im Vergleich zu proprietärer Software?
Die Vorteile von Open-Source-Software wie Linux im Vergleich zu proprietärer Software sind: Kostenersparnis durch fehlende Lizenzgebühren, Flexibilität und Anpassungsmöglichkeiten durch den offenen Quellcode und Sicherheit durch die transparente Entwicklung und Überprüfung des Codes durch die Community. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
Top-Angebote
Produkte zum Begriff APTT:
-
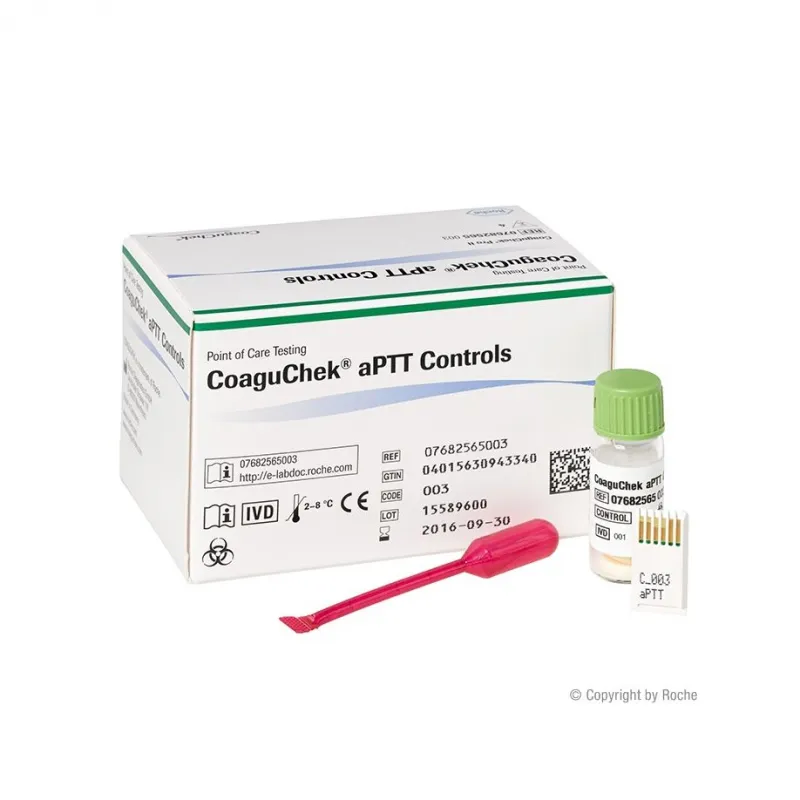
Roche Diagnostik CoaguChek aPTT Control (4 x 1 ml) für CoaguChek Pro II Geräte 07682565003Roche CoaguChek® aPTT Controls – Kontrolllösung für CoaguChek Pro II (4 × 1 ml) Die CoaguChek® aPTT Controls von Roche Diagnostics dienen der Systemprüfung und Qualitätskontrolle der aPTT-Messung (aktivierte partielle Thromboplastinzeit) mit dem CoaguChek® Pro II Messgerät und den CoaguChek® aPTT Teststreifen. Als lyophilisiertes Humanplasma mit chargenspezifischem Code-Chip ermöglichen sie eine reproduzierbare Überprüfung der Systemfunktion direkt am Point-of-Care. Die Kontrollen werden durch Anlösen des lyophilisierten Plasmas mit der beiliegenden Diluent-Pipette (Calciumchlorid und Konservierungsmittel in Wasser) gebrauchsfertig gemacht und anschließend wie eine Patientenprobe auf den aPTT-Teststreifen aufgetragen. Der Code-Chip enthält die chargenspezifischen Sollwerte und Bereiche; das CoaguChek® Pro II übernimmt die Parametrierung automatisch und zeigt Kontrollbereich, Messwert und Beurteilung an. Der Wert wird automatisch als Kontrollwert im Gerät gespeichert. Die CoaguChek® aPTT Controls sind Kühlware (2–8 °C) und ausschließlich für den professionellen Einsatz durch geschultes medizinisches Fachpersonal in Praxis und Klinik bestimmt. Die Kontrollintervalle und Kontrollgrenzen sollten den individuellen Anforderungen der jeweiligen Einrichtung angepasst werden. Produktmerkmale auf einen Blick Zuverlässige Qualitätskontrolle der aPTT-Messung direkt am Point-of-Care – ohne aufwendige Laborvorbereitung Chargenspezifische Sollwerte über Code-Chip – keine manuelle Eingabe von Kontrollbereichen nötig Automatische Anzeige von Kontrollbereich, Messwert und Beurteilung; Kontrollwert wird im Gerät gespeichert Lyophilisiertes Humanplasma – stabile Ausgangslage für reproduzierbare Kontrollmessungen (Reproduzierbarkeit in 4 externen Prüfzentren bestimmt) Handhabung wie eine Patientenprobe – kein zusätzliches Zubehör außer Schere zum Öffnen der Pipette Vollpipette dient zugleich der Rekonstitution und dem Probenauftrag Erfüllt die Anforderungen der Qualitätssicherung nach RiliBÄK (Teil B2) für die Gerinnungsdiagnostik Nur für Fachpersonal – CE-Kennzeichnung als In-vitro-Diagnostikum Technische Daten Produktname CoaguChek® aPTT Controls Hersteller Roche Diagnostics Produkttyp Kontrolllösung (lyophilisiertes, antikoaguliertes Humanplasma) Kompatibles Gerät Ausschließlich CoaguChek® Pro II Benötigte Teststreifen CoaguChek® aPTT Test (nicht im Lieferumfang) Zweck Systemprüfung und Qualitätskontrolle der aPTT-Messung Kontrolllevel Ein Kontrolllevel (chargenspezifische Sollwerte über Code-Chip) Packungsinhalt 4 Flaschen Kontrollplasma à 1 ml, 4 Diluent-Vollpipetten, 1 Code-Chip Temperierzeit Mindestens 15 Minuten auf Raumtemperatur Rekonstitutionszeit 5 Minuten; danach innerhalb von 5 Minuten verwenden Lagerung 2–8 °C (Kühlware) Haltbarkeit Lyophilisiert: bis Verfallsdatum. Rekonstituiert: 5 Minuten CE-Kennzeichnung CE (In-vitro-Diagnostikum) Einsatzbereich Nur zur professionellen In-vitro-Diagnostik (Praxis/Klinik) Anwendung Kontrollflasche und Vollpipette mindestens 15 Minuten vor dem Anlösen auf Raumtemperatur bringen. Kontrollflasche öffnen. Die gesamte Flüssigkeit der Vollpipette aus der Kapillare in den Hohlkörper schütteln. Spitze der Vollpipette 3–5 mm unterhalb der Schweißstelle mit einer Schere abschneiden; Flüssigkeitsverlust vermeiden. Inhalt der Vollpipette vollständig in die Kontrollflasche überführen; keine Flüssigkeit im Hohlkörper zurücklassen. Geleerte Vollpipette in die Flasche einstellen. Lyophilisat durch vorsichtiges Schwenken anlösen, Luftblasenbildung vermeiden; während der Rekonstitutionszeit von 5 Minuten gelegentlich leicht schwenken und auf vollständige Lösung achten. Code-Chip für die Qualitätskontrolle in das CoaguChek® Pro II einlegen. Gerät und aPTT-Teststreifen gemäß Bedienerhandbuch und Methodenblatt vorbereiten. Mit der Vollpipette einen hängenden Tropfen Kontrolllösung luftblasenfrei auf das Auftragsfeld des Teststreifens auftragen; gegebenenfalls den ersten Tropfen verwerfen. Kontrolllösung innerhalb von36,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
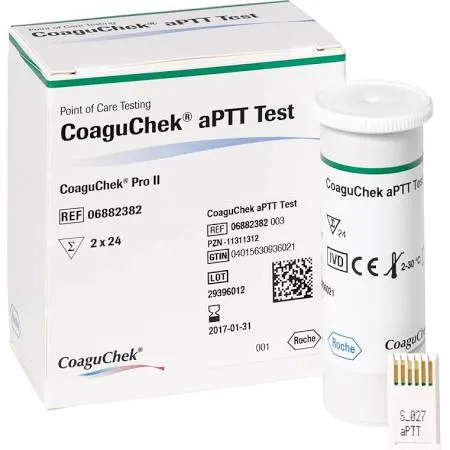
Roche Diagnostik Roche CoaguChek aPTT Test, Teststreifen für CoaguChek Pro II, 2 x 24 Stück 06882382003Roche CoaguChek aPTT Test – Teststreifen für CoaguChek Pro II, 2 x 24 Stück Der CoaguChek aPTT Test von Roche Diagnostics bestimmt die aktivierte partielle Thromboplastinzeit (aPTT) mit dem CoaguChek Pro II. Der Hersteller nennt als Zweck die aPTT-Bestimmung und die Überwachung einer Therapie mit unfraktioniertem Heparin. Gemessen wird patientennah aus frischem Vollblut, ohne Zentrifugation und ohne Laborversand. Als Probe eignet sich kapillares, venöses oder arterielles Vollblut, mindestens 8 µl. Die Gerinnung wird auf dem Teststreifen mit Celite aktiviert und elektrochemisch erfasst. Das Gerät gibt das Ergebnis in plasmaäquivalenten Sekunden aus, der Messbereich reicht von 20 bis 130 Sekunden. Die Packung enthält zwei Röhren mit je 24 Teststreifen und einen Code-Chip mit den Daten der Charge. Jeder Teststreifen hat eine integrierte Qualitätskontrolle. Produktmerkmale Patientennah: aPTT direkt am Behandlungsort statt im Zentrallabor Drei Probenarten: Kapillarblut aus der Fingerbeere ebenso wie venöses oder arterielles Vollblut Kleine Probenmenge: ein Tropfen ab 8 µl genügt Heparinüberwachung: linearer Zusammenhang bei unfraktioniertem Heparin im vom Hersteller angegebenen Bereich Integrierte Qualitätskontrolle: jeder Streifen prüft sich bei der Messung selbst Chargendaten per Code-Chip: keine manuelle Eingabe am Gerät Technische Daten Hersteller Roche Diagnostics GmbH, Mannheim Produktart In-vitro-Diagnostikum Messgerät CoaguChek Pro II Messgröße Aktivierte partielle Thromboplastinzeit (aPTT) Messprinzip Elektrochemisch, Aktivierung mit Celite Probenmaterial Frisches kapillares, venöses oder arterielles Vollblut Probenvolumen Mindestens 8 µl Messbereich 20–130 Sekunden (plasmaäquivalent) Hämatokritbereich 15–55 % Unfraktioniertes Heparin Linear von 0,1 bis 1,0 IE/ml Blut Niedermolekulares Heparin Nicht zur Überwachung geeignet Qualitätskontrolle Im Teststreifen integriert; CoaguChek aPTT Controls separat erhältlich Packungsinhalt 2 Röhren mit je 24 Teststreifen, 1 Code-Chip Lagerung 2–30 °C, Röhre nach jeder Entnahme sofort verschließen Haltbarkeit Siehe Verpackung Anwendung Bei einer neuen Teststreifencharge den zugehörigen Code-Chip in das CoaguChek Pro II einsetzen. Teststreifen aus der Röhre nehmen, Röhre sofort wieder fest verschließen und den Streifen gleich verwenden. Teststreifen in das Gerät einführen und die Aufforderung zum Probenauftrag abwarten. Blut von oben oder seitlich an den Auftragsbereich bringen: Kapillarblut innerhalb von 15 Sekunden, venöses oder arterielles Blut innerhalb von 30 Sekunden nach der Entnahme. Ergebnis in Sekunden ablesen und dokumentieren. Maßgeblich sind die Packungsbeilage des Tests und die Gebrauchsanweisung des CoaguChek Pro II. Häufige Fragen Kann mit dem CoaguChek aPTT Test auch niedermolekulares Heparin überwacht werden? Nein. Laut Packungsbeilage reagiert der Test bis 0,5 IE/ml nicht auf niedermolekulares Heparin und darf nicht zu dessen Überwachung verwendet werden. Vorgesehen ist er für unfraktioniertes Heparin, hier besteht ein linearer Zusammenhang von 0,1 bis 1,0 IE/ml Blut. Welche Blutentnahmematerialien sind nicht geeignet? Roche schließt Glaskapillaren, Glasröhrchen und Röhrchen mit Antikoagulanzien oder Gerinnungsaktivatoren aus. Die Probe muss frisches Vollblut ohne Zusätze sein. Sind zusätzliche Kontrolllösungen nötig? Jeder Teststreifen hat eine integrierte Qualitätskontrolle. Die flüssigen CoaguChek aPTT Controls sind laut Packungsbeilage nur erforderlich, wenn die Vorgaben der Einrichtung sie verlangen. Die Kontrollintervalle legt die Einrichtung fest.258,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist aPTT wert?
aPTT steht für aktivierten partiellen Thromboplastinzeit und ist ein Labortest, der die Blutgerinnungsfähigkeit misst. Der aPTT-Wert gibt an, wie lange es dauert, bis sich ein Blutgerinnsel bildet, wenn bestimmte Gerinnungsfaktoren aktiviert werden. Ein normaler aPTT-Wert liegt in der Regel zwischen 30 und 40 Sekunden. Abweichungen von diesem Bereich können auf verschiedene Erkrankungen oder Medikamente hinweisen, die die Blutgerinnung beeinflussen. Es ist wichtig, den aPTT-Wert regelmäßig zu überwachen, um die Blutgerinnungsfähigkeit zu beurteilen und die Behandlung entsprechend anzupassen. **
-
Was ist der aPTT wert?
Der aPTT (aktivierte partielle Thromboplastinzeit) ist ein Labortest, der die Zeit misst, die das Blut braucht, um zu gerinnen. Ein normaler aPTT-Wert liegt in der Regel zwischen 25 und 35 Sekunden. Ein verlängerter aPTT-Wert kann auf verschiedene medizinische Probleme hinweisen, wie z.B. Blutgerinnungsstörungen, Lebererkrankungen oder die Einnahme von bestimmten Medikamenten. Es ist wichtig, den aPTT-Wert regelmäßig zu überwachen, um die Blutgerinnungsfähigkeit des Patienten zu beurteilen und die Behandlung entsprechend anzupassen. Daher ist die Frage nach dem aktuellen aPTT-Wert von großer Bedeutung für die medizinische Betreuung des Patienten. **
-
Wer überprüft zum Beispiel Open-Source-Projekte wie Linux?
Open-Source-Projekte wie Linux werden von einer Vielzahl von Personen und Organisationen überprüft. Dies umfasst Entwickler, die den Code überprüfen und Fehler beheben, sowie Benutzer, die Fehler melden und Verbesserungsvorschläge einreichen. Darüber hinaus gibt es auch spezialisierte Organisationen wie die Linux Foundation, die die Sicherheit und Qualität von Open-Source-Projekten überwachen und Zertifizierungen für bestimmte Projekte anbieten. **
-
Warum sind so viele Open-Source-Linux-Projektseiten so hässlich und unübersichtlich?
Es gibt mehrere Gründe, warum Open-Source-Linux-Projektseiten manchmal als hässlich oder unübersichtlich empfunden werden können. Erstens haben viele Open-Source-Projekte begrenzte Ressourcen und möglicherweise nicht die Mittel, um in ein ansprechendes Design zu investieren. Zweitens liegt der Fokus bei Open-Source-Projekten oft auf der Funktionalität und dem Code, nicht unbedingt auf dem Design der Website. Schließlich kann die Vielfalt der Entwickler und Beiträger zu unterschiedlichen Designvorlieben und -entscheidungen führen, was zu einer gewissen Uneinheitlichkeit führen kann. **
Ähnliche Suchbegriffe für APTT
-
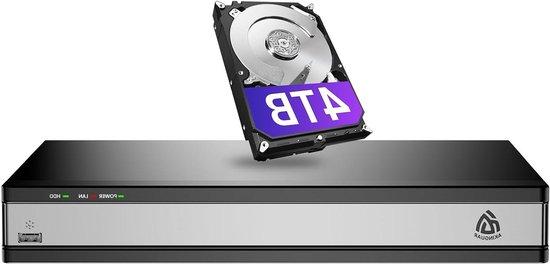
Netzwerk-Videoaufzeichner - Überwachungskamerasystem - Sicherheit für Zuhause - 16 Kanäle, 4K-Auflösung - 4 TB Speicherplatz - SchwarzÜberwachen Sie Ihr Eigentum jederzeit mit diesem fortschrittlichen 16-Kanal-4K-Netzwerkvideorekorder (NVR). Dieses System bietet die Flexibilität, bis zu 16 Kameras anzuschließen, sodass Sie große Bereiche effektiv überwachen und jederzeit ein Gefühl der Sicherheit genießen können. Dank der Plug-and-Play-PoE-Technologie ist die Installation einfach; ein einziges Kabel pro Kamera reicht für Stromversorgung und Datenübertragung. Profitieren Sie von gestochen scharfer 4K-Ultra-HD-Videoqualität für einen detaillierten Überblick über Ihren Garten, Ihre Einfahrt oder Ihr Büro. Mit der KI-gestützten Personen-Erkennung erhalten Sie sofortige Benachrichtigungen über die App oder per , sodass Sie immer über wichtige Ereignisse informiert sind. Die mitgelieferte 4-TB-Festplatte bietet ausreichend Speicherplatz für kontinuierliche Aufnahmen, die Sie lokal oder aus der Ferne über Ihr Smartphone oder Ihren PC ansehen können. Erleben Sie die Zukunft der Sicherheit mit effizienter H.265+-Kodierung, di624,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile von Open-Source-Software wie Linux im Vergleich zu proprietärer Software?
Die Vorteile von Open-Source-Software wie Linux im Vergleich zu proprietärer Software sind: Kostenersparnis durch fehlende Lizenzgebühren, Flexibilität und Anpassungsmöglichkeiten durch den offenen Quellcode und Sicherheit durch die transparente Entwicklung und Überprüfung des Codes durch die Community. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.